Un atacator a furat cheia de verificare Keystone. Portofelele false ar putea trece drept autentice
Keystone, producător de portofele hardware, adică dispozitive fizice pentru criptomonede, le cere clienților care au primit produse după 20 octombrie 2026 să contacteze asistența pentru verificări suplimentare. În actualizarea de luni, 26 octombrie, compania a anunțat că nu poate garanta autenticitatea dispozitivelor livrate după incident.
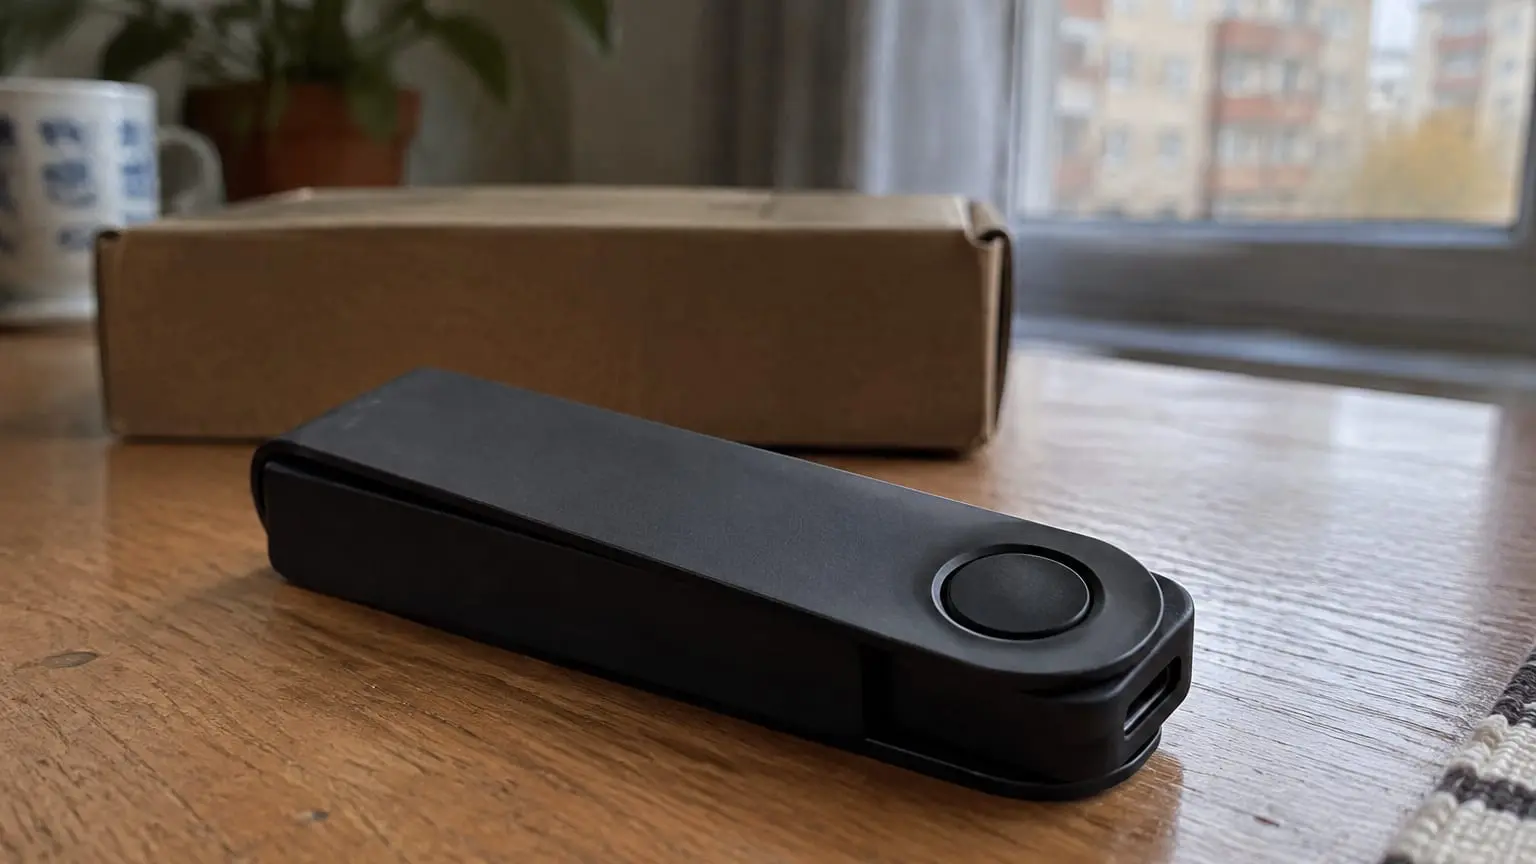
Pentru produsele fabricate și livrate înaintea atacului, poziția companiei este diferită: Keystone le consideră sigure și afirmă că verificările prin care acestea sunt recunoscute drept autentice rămân de încredere.
Cheia furată ar putea permite validarea unor dispozitive false
Incidentul fusese anunțat inițial ca o scurgere de informații despre clienți. Actualizarea extinde consecințele la mecanismul prin care cumpărătorii verifică dacă un dispozitiv este original.
Potrivit Keystone, atacatorul a folosit o vulnerabilitate dintr-un instrument de monitorizare oferit de un furnizor extern și utilizat pe site. Astfel, a obținut drepturi de acces suplimentare.
„Acest lucru i-a permis atacatorului să obțină unele informații despre clienți și o cheie folosită pentru verificarea autenticității dispozitivelor noastre”, a explicat Keystone în declarația de luni, 26 octombrie, în traducere.
Compania avertizează că folosirea cheii compromise ar putea permite fabricarea unor portofele contrafăcute pe care sistemul să le accepte drept autentice.
„Aceste dispozitive ar putea fi apoi vândute sau expediate clienților, care le-ar putea folosi fără să știe drept produse autentice, ceea ce ar putea duce la furtul activelor”, a avertizat compania în aceeași declarație, în traducere.
— Keystone Hardware Wallet (@KeystoneWallet) October 26, 2026
Keystone intenționează să distrugă cele 18.835 de dispozitive din stoc care includ cheia compromisă. A oprit și livrările din producție pentru dispozitivele care o folosesc.
Atacul a expus și înregistrări ale cumpărătorilor
Magazinul Keystone de pe platforma Shopify acumulase 51.083 de înregistrări ale cumpărătorilor. Compania a prezentat următorul bilanț al datelor:
- 25.119 înregistrări fuseseră eliminate în baza politicii care prevede păstrarea datelor timp de 180 de zile.
- 25.964 de înregistrări ale cumpărătorilor, din perioada 2024-2026, au fost furate.
- Alte 12.873 de înregistrări, aferente cumpărăturilor nefinalizate și păstrate de Shopify, au ajuns la atacator.
Unele informații mai vechi rămăseseră stocate din cauza problemelor instrumentului automat folosit pentru ștergerea în masă.
„Instrumentul nu a funcționat fiabil. Unele operațiuni de ștergere au eșuat, iar noi nu am detectat și remediat aceste eșecuri la timp, astfel că anumite informații personale au fost păstrate peste perioada permisă”, a recunoscut Keystone în actualizare, în traducere.
Compania a cerut Shopify să elimine informațiile personale din înregistrările cumpărăturilor nefinalizate atunci când sunt păstrate mai mult de 30 de zile.
Alți producători au raportat atacuri asupra dispozitivelor și datelor
Atacurile din acest an au vizat atât funcționarea portofelelor, cât și informațiile păstrate de producători sau de partenerii lor:
La sfârșitul lunii iulie, Coinkite, producătorul Coldcard, a avertizat că atacatorii exploataseră o eroare care făcea dispozitivele să genereze date de recuperare a portofelelor cu un grad de aleatoriu mai mic decât cel prevăzut. Au fost furate criptomonede în valoare de milioane de dolari.
În august, Trezor a anunțat o breșă la partenerul său de livrări. Numărul clienților afectați a depășit 80.000 în septembrie.
Tot în august, SafePal a raportat o vulnerabilitate a sistemului de urmărire a comenzilor, care a expus datele a aproape 40.000 de clienți.
În septembrie, BitBox a fost vizat de o campanie de phishing, adică mesaje înșelătoare, prin compromiterea unui furnizor extern de servicii de e-mail.
Ledger le-a cerut revânzătorilor din Asia de Sud-Est și Hong Kong să suspende vânzările, după semnalări privind dispozitive cu componente neautorizate capabile să captureze frazele de recuperare, adică acele cuvinte folosite pentru restabilirea accesului la portofel.
Ledger a mai suferit o breșă în iunie 2020. Atunci au fost expuse peste 1 milion de adrese de e-mail, alături de nume, numere de telefon și adrese fizice ale clienților. Informațiile au alimentat ani de tentative de phishing împotriva utilizatorilor afectați.
Keystone va relua livrările după ce va începe producția dispozitivelor care folosesc o nouă cheie de autentificare.
Redacția Fintec
Redacția Fintec scrie despre bănci, plăți, investiții, crypto și regulile care le guvernează, pe înțelesul celor care nu sunt specialiști. Toate articolele →
Citește și
Strive ajunge la 43.000 de bitcoin după o achiziție de 511,4 milioane de dolari
România ar conduce în UE la preferința pentru criptoactive, iar BNR leagă interesul de educația financiară scăzută
Netanyahu propune criptomonedele pentru ocolirea sancțiunilor. De ce plățile digitale nu înlătură interdicțiile
Parteneri Articole recomandate din rețeaua noastră
 Financiarul
Clever Media, proprietarul Prima TV, a semnat acordul pentru preluarea Kanal D
 Dolce Sport
Cum se acordă Balonul de Aur 2026 și de ce un titlu mondial nu garantează întâietatea la vot
 GetPony
Audi pregătește o fabrică de 4 miliarde de dolari în SUA, criticată în Germania pe fondul reducerilor de personal
 Revista Ioana
Cum folosești minoxidilul pentru rezultate în 3-6 luni și ce precauții iei dacă ai pisică
 Lyla
Menopauza sub 40 de ani poate fi confundată cu stresul. Ce semne merită un consult și cum se pune diagnosticul
 Bravonet
Cum aplici la Insula Iubirii 2027 ca ispită sau în cuplu și ce pregătești înainte să completezi formularul